Просмотр новости
Найдите то, что Вас интересует
 Спутники
 РН
 SpaceX
 Роскосмос
 NASA
СпутникиРНSpaceXРоскосмосNASAИсследователи предупреждают о появлении обновленной версии Android-трояна ToxicPanda, которая поддерживает 167 удаленных команд, способна блокировать доступ к магазину Google Play, а также автоматически злоупотреблять Wireless ADB для получения шелл-доступа. Отмечается, что список целей вредоноса заметно расширился, и теперь он атакует сотни банковских и криптовалютных приложений.

Исследователи предупреждают о появлении обновленной версии Android-трояна ToxicPanda, которая поддерживает 167 удаленных команд, способна блокировать доступ к магазину Google Play, а также автоматически злоупотреблять Wireless ADB для получения шелл-доступа. Отмечается, что список целей вредоноса заметно расширился, и теперь он атакует сотни банковских и криптовалютных приложений.
Малварь ToxicPanda (она же TgToxic) активна как минимум с июля 2022 года. По данным специалистов компании Zimperium, новая версия трояна использует фишинговые оверлеи для атак 349 приложений банков, финансовых сервисов, криптоплатформ и электронных кошельков в 16 странах. Кроме того, отдельный модуль вредоноса предназначен для перехвата PIN-кодов более чем в 140 приложениях, а список целей может обновляться динамически.
Одним из главных новшеств в ToxicPanda 2.0 исследователи называют злоупотребление разрешениями системного API VPNService, который позволяет приложениям создавать на устройстве локальный VPN и направлять через него сетевой трафик. ToxicPanda запрашивает у пользователя разрешение на создание такого VPN-подключения и использует его, чтобы блокировать связь с Google Play и Google Play Services, что мешает проверке приложений, получению обновлений и работе защиты Play Protect.
Затем ToxicPanda устанавливает полезную нагрузку и запрашивает у пользователя доступ к Accessibility Service. С помощью этих прав вредонос самостоятельно включает режим разработчика и Wireless Debugging, извлекает шестизначный код и порт сопряжения ADB, а затем подключается к локальному ADB-сервису на зараженном устройстве. Это предоставляет ToxicPanda шелл-доступ и позволяет выполнять команды с повышенными привилегиями.
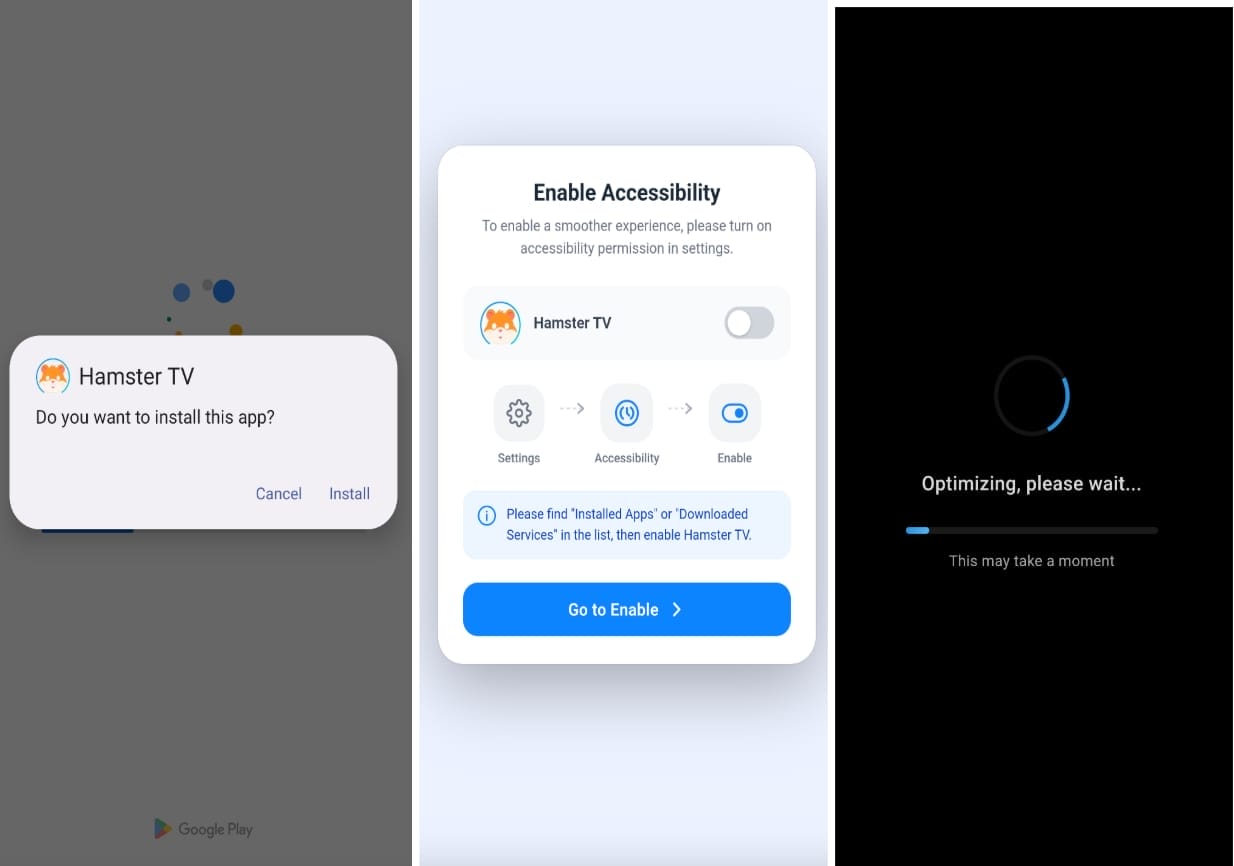
После получения шелл-доступа малварь может выполнять команды через ADB daemon, обходить стандартные запросы разрешений Android, выдавать себе дополнительные права, отключать ограничения на фоновую работу и закрепляться в системе.
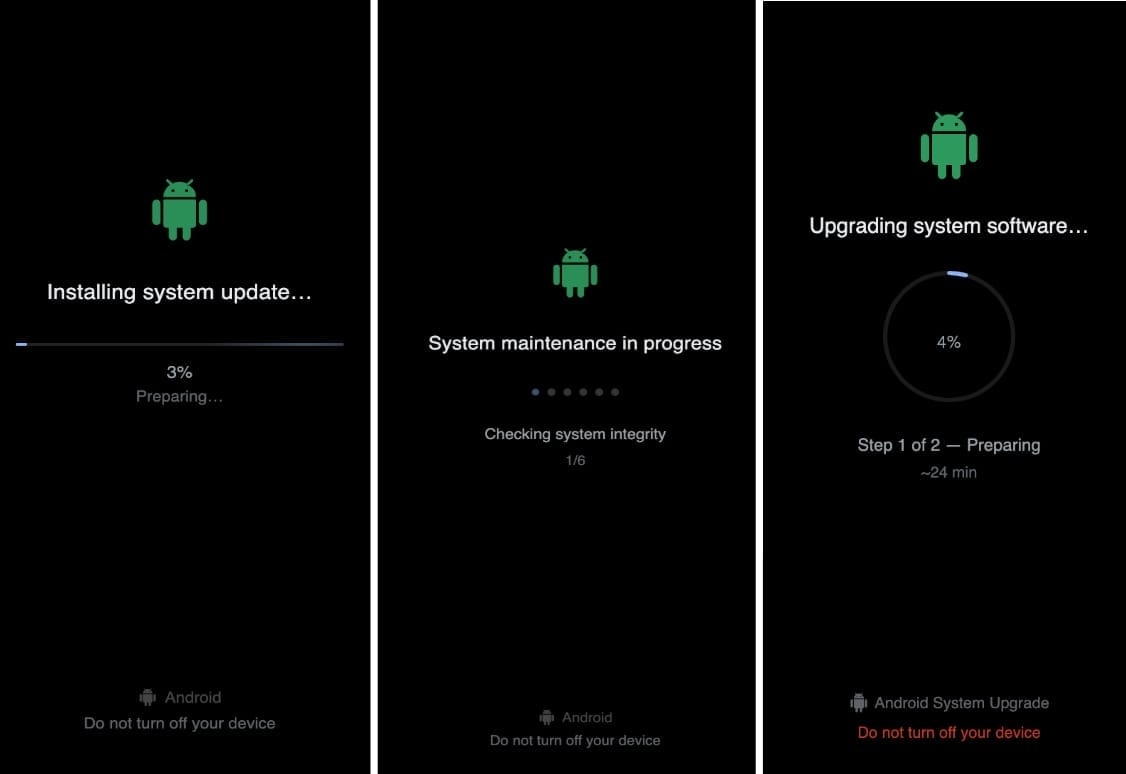
Также исследователи пишут, что ToxicPanda может подменять экран блокировки Android, перехватывая PIN-коды, графические ключи и пароли. В некоторых образцах вредоноса исследователи и вовсе обнаружили полноэкранные окна, имитирующие системные обновления, которые призваны скрыть вредоносную активность малвари.
Отдельная команда autoBoot определяет производителя устройства и открывает соответствующие настройки автозапуска и энергопотребления. Таким образом ToxicPanda обходит механизмы Xiaomi, OPPO, Vivo, Samsung и Huawei, которые могут завершать фоновые процессы и способны выгрузить малварь из памяти.