Просмотр новости
Найдите то, что Вас интересует
 Спутники
 РН
 SpaceX
 Роскосмос
 NASA
СпутникиРНSpaceXРоскосмосNASAСпециалисты компании Plume изучили телевизионные Android-приставки SuperBox, которые популярны среди любителей бесплатного пиратского контента. Как оказалось, такие устройства могут использовать интернет-соединение своих владельцев в качестве резидентных прокси. Хуже того, выяснилось, что клиенты таких прокси-сервисов могут получать root-доступ к приставкам и устанавливать на них малварь.

Специалисты компании Plume изучили телевизионные Android-приставки SuperBox, которые популярны среди любителей бесплатного пиратского контента. Как оказалось, такие устройства могут использовать интернет-соединение своих владельцев в качестве резидентных прокси. Хуже того, выяснилось, что клиенты таких прокси-сервисов могут получать root-доступ к приставкам и устанавливать на них малварь.
SuperBox рекламируются как приставки, которые за разовую плату предоставляют своим владельцам доступ к тысячам телеканалов, фильмам и сериалам без платной подписки. Однако специалисты Plume предупреждают, что часть приложений, через которые пользователи получают такой контент, превращает девайс в резидентный прокси. Хуже того, особенности конфигурации приставок позволяют клиентам таких прокси-сервисов получать root-доступ и устанавливать дополнительную малварь.
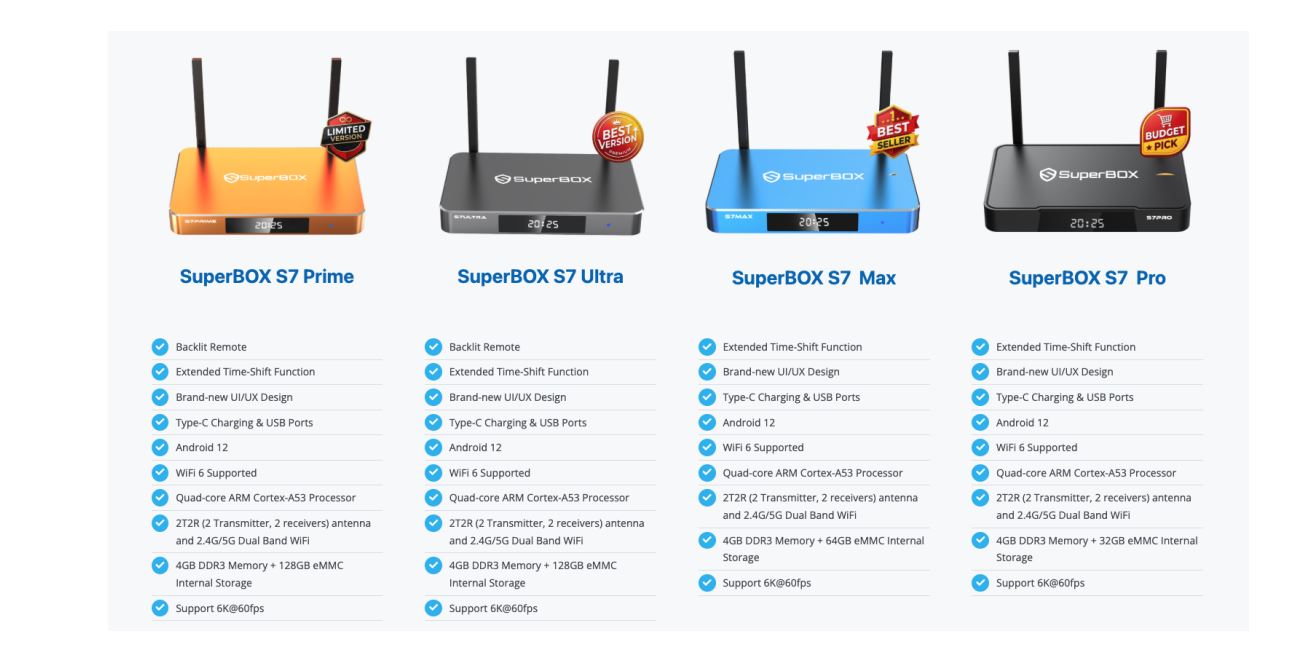 Приставки SuperBox
Весной 2026 года эксперты Plume уже анализировали устройства SuperBox и обнаружили прокси-функции в приложении Cyberflix TV, доступном через фирменный магазин устройства. После запуска Cyberflix регистрировал приставку в сети Popanet и начинал проксировать сторонний трафик через домашнее подключение жертвы.
По словам исследователей, резидентные прокси всегда пользуются спросом у злоумышленников, поскольку позволяют пропускать вредоносный трафик через обычные домашние IP-адреса с хорошей репутацией. В итоге такой трафик выглядит как активность обычных пользователей, из-за чего его сложнее заблокировать. При этом владельцы устройств зачастую даже не подозревают о том, что их интернет-соединение сдается в аренду третьим лицам.
Теперь специалисты обнаружили, что прокси-функции создают еще одну проблему: клиенты прокси-сетей могут атаковать сами приставки и устанавливать на них дополнительную малварь. Дело в том, что устройства SuperBox поставляются с небезопасными настройками Android. В частности, интерфейс ADB, который используется для удаленного управления и отладки Android-устройств, доступен извне, а команда su, позволяющая повысить привилегии до уровня root, не требует никакой аутентификации.
В результате атакующий, получивший доступ к ADB, может выполнять команды с правами администратора практически без ограничений, а также устанавливать на приставку вредоносные приложения, просматривать локальную сеть и взаимодействовать с другими подключенными устройствами.
Кроме того, фирменный магазин приложений SuperBox работает с системными привилегиями и способен обойти стандартные защитные механизмы Android, включая проверку подписей, предупреждения об установке приложений из неизвестных источников, проверку разрешений, а также защиту Play Protect.
Эксперты подчеркивают, что даже размещение SuperBox за роутером не защищает устройство от атак, так как прокси-компонент сам устанавливает исходящее зашифрованное соединение с удаленным сервером и поддерживает его постоянно. В результате клиент прокси может использовать этот канал, чтобы атаковать открытый ADB на приставке.
По данным исследователей, эта особенность приставок SuperBox уже используется для реальных атак. Так, исследователи подключили контролируемое ими устройство к Popanet и перенаправляли обращения к популярным портам ADB на свой ханипот. В результате за три недели эксперты зафиксировали 1352 попытки доступа.

Например, атакующие пытались использовать ADB для установки на SuperBox различной малвари, включая CECbot, а также варианты Mirai и Maskify, которые превращали приставки в узлы других прокси-сетей или подключали их к ботнетам для проведения DDoS-атак. В итоге на одном устройстве могли одновременно работать сразу несколько ботов.
В Plume подчеркивают, что проблема не ограничивается лишь устройствами SuperBox: ИБ-специалисты давно предупреждают об аналогичных рисках, связанных с другими ТВ-приставками. Так, по данным аналитиков компании Google, только в состав Popanet до недавнего времени входили более 2 млн зараженных устройств.