Просмотр новости
Найдите то, что Вас интересует
 Спутники
 РН
 SpaceX
 Роскосмос
 NASA
СпутникиРНSpaceXРоскосмосNASAРассказываем про инцидент с утечкой информации об уязвимостях CVE-2026-109618 и CVE-2026-109619. Решения «Лаборатории Касперского» успешно обнаруживают эксплойт PHP2Shell: разбираем на примерах Kaspersky Endpoint Detection and Response Expert, Kaspersky Anti Targeted Attack и Kaspersky NGFW.
20 октября 2026 года команда безопасности PHP опубликовала предварительное уведомление о предстоящем экстренном релизе, который устраняет две критические уязвимости (обе получили оценку CVSS 9,2). Выпуск патчей состоялся в среду, 21 октября 2026 года, 14:00 UTC (17:00 МСК).
Релиз был ускорен после того, как информация об уязвимостях утекла в публичное пространство раньше запланированного снятия эмбарго. В посте на платформе Hacker News пользователь сообщил о двух RCE-дефектах в PHP, предположительно затрагивающих все версии начиная с PHP 5.4.0.
Речь идет об уязвимостях CVE-2026-109618 и CVE-2026-109619. На момент публикации статьи они были зарезервированы, но не раскрыты. Вскоре после появления поста исследователи подтвердили существование уязвимостей. Параллельно с утечкой деталей, в сети появился эксплойт под неофициальным названием PHP2Shell. В утекшем демо-видео эксплойт показан в действии на веб-серверах с WordPress, MediaWiki, phpBB, Magento, Joomla, Laravel, Symfony, Drupal и WHMCS, на которых работает множество современных веб-сайтов. Подлинность демонстрации и точное поведение эксплойта на момент публикации независимо не подтверждены.
По данным исследователя, опубликовавшего PoC, уязвимости связаны с обработкой типа multipart/form-data вместе с механизмом сессионного прогресса загрузки (session.upload_progress) в ядре PHP и относятся к классам Use-After-Free (использование уже освобожденной памяти) и повреждения памяти. Это означает, что дефекты не могут быть закрыты средствами прикладного кода — исправление возможно только путем обновления PHP на сервере. Атака работает без аутентификации: злоумышленник, имеющий сетевой доступ к PHP-приложению, может выполнить произвольный код от имени процесса PHP без необходимости проходить авторизацию. Рекомендации по безопасности, выпущенные PHP 21 октября, подтверждают эти данные.
Уязвимости затрагивают PHP версий 5, 6, 7 и 8. На момент публикации поддерживаются ветки от 8.2 до 8.5. Более старые ветки, включая PHP 8.1, 8.0, 7.x и 5.x, достигли конца жизненного цикла, однако ввиду высокого уровня критичности уязвимостей для версий 7.4, 8.0 и 8.1 также были выпущены бэкпорт-патчи.
Специалисты Sansec предполагают, что массовая эксплуатация может начаться в течение 15 минут после выхода обновления. Мы настоятельно рекомендуем администраторам, ответственным за публично доступные веб-серверы на PHP выполнить следующие действия до появления патча:
session.upload_progress.enabled = Off при помощи php_admin_flag в пулах PHP-FPM.Решения «Лаборатории Касперского» эффективно выявляют описанную вредоносную активность на разных этапах эксплуатации. Ниже приведены возможные сценарии обнаружения.
При попытке эксплуатации описанных RCE-уязвимостей Kaspersky Endpoint Detection and Response Expert своевременно оповещает пользователя о подозрительные действиях, выполняемых в контексте веб-сервера, как на Linux, так и на Windows-машинах. Эта активность детектируется следующими правилами:
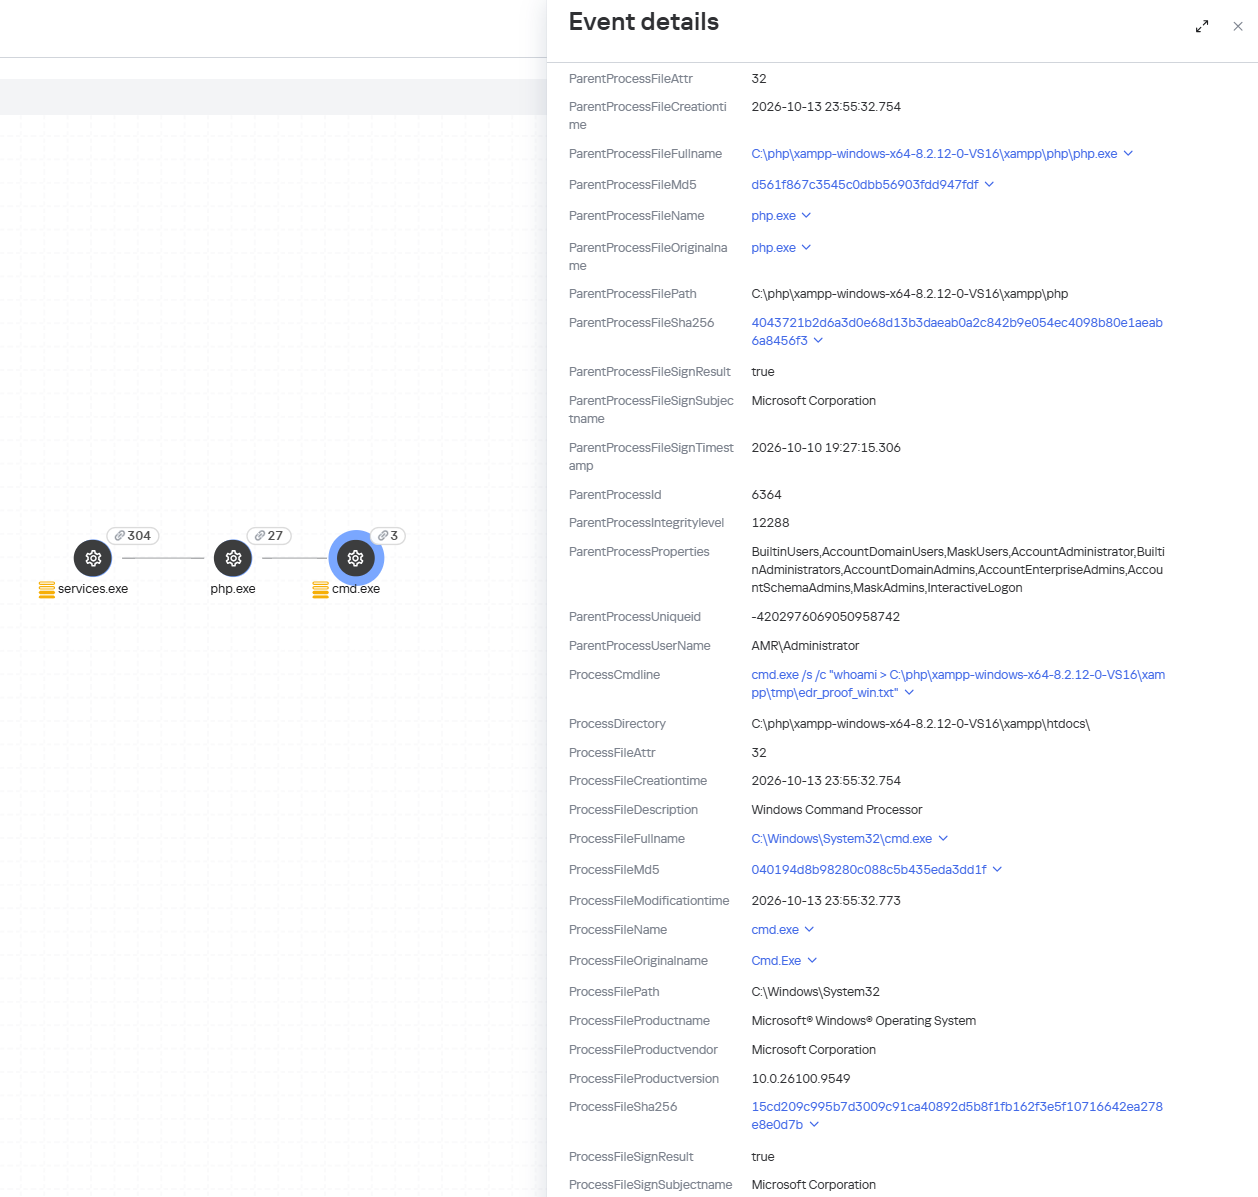
Обнаружение эксплуатации уязвимости PHP2Shell в KEDR
Эксплуатация уязвимости PHP2Shell в сетевом трафике обнаруживается следующими продуктами «Лаборатории Касперского»: Kaspersky Anti Targeted Attack (KATA) с модулем NDR и Kaspersky NGFW. Указанные решения детектируют вредоносную активность с вердиктами Exploit.CVE-2026-109618.HTTP.C&C и Exploit.CVE-2026-109619.HTTP.C&C.
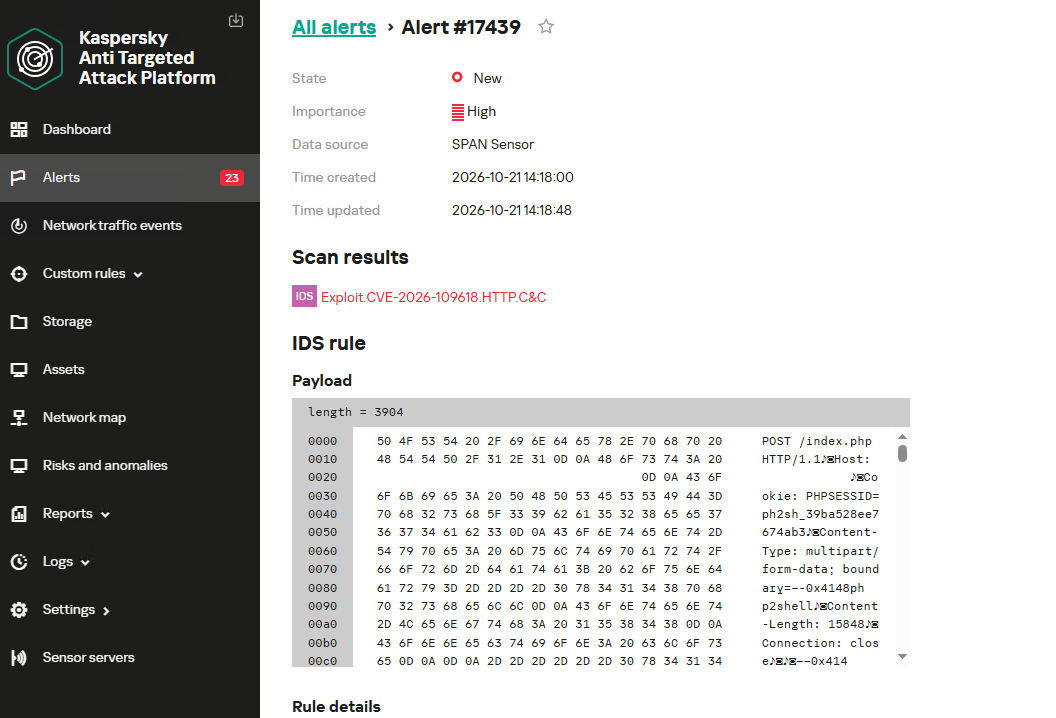
Обнаружение эксплуатации уязвимости PHP2Shell в KATA
Наше решение Kaspersky Endpoint Security также детектирует вредоносную постэксплуатационную активность при помощи компонента Behavior Detection как PDM:Exploit.Linux.Generic, PDM:Exploit.Win32.Generic.