Просмотр новости
Найдите то, что Вас интересует
 Спутники
 РН
 SpaceX
 Роскосмос
 NASA
СпутникиРНSpaceXРоскосмосNASAAutomatisierter Traffic wächst und KI erleichtert groß angelegte Angriffe. Für Sicherheitsverantwortliche stellt sich deshalb die Frage, wie sich legitime und missbräuchliche automatisierte Zugriffe zuverlässig unterscheiden lassen.
20.10.2026 Ein Gastbeitrag von Dejan Grofelnik Pelzel 5 min Lesedauer
Automatisierter Traffic wächst und KI erleichtert groß angelegte Angriffe. Für Sicherheitsverantwortliche stellt sich deshalb die Frage, wie sich legitime und missbräuchliche automatisierte Zugriffe zuverlässig unterscheiden lassen.
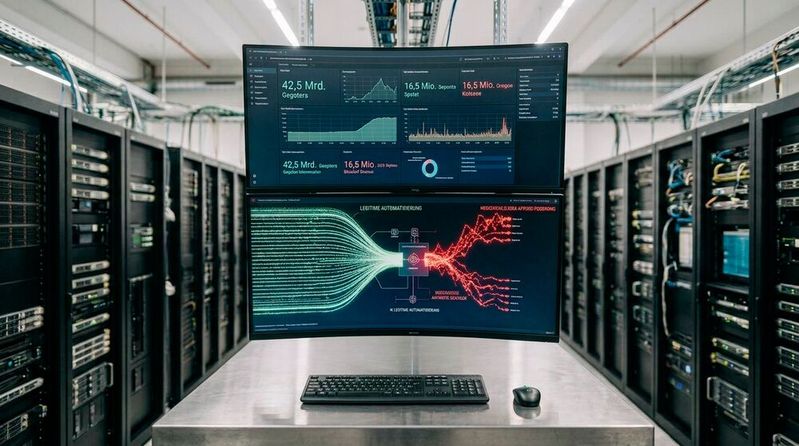 Automatisierte Systeme prägen zunehmend den Internetverkehr, weshalb Unternehmen legitime von missbräuchlicher Automatisierung unterscheiden können müssen und ihre automatisierte Abwehr stärken sollten.
(Bild: Gemini / Vogel IT-Medien GmbH / KI-generiert)
Sicherheitsverantwortliche kämpfen längst nicht mehr nur gegen menschliche Angreifer. Sie kämpfen zunehmend gegen automatisierte Systeme. Eine Analyse von Bunny von 42,5 Milliarden Requests zwischen Januar und Mai 2026 zeigt, dass rund jeder fünfte Request automatisiert erzeugt wird. Besonders bemerkenswert ist dabei die Zusammensetzung des Traffics. Nicht Suchmaschinen oder KI-Crawler dominieren den automatisierten Anteil, sondern HTTP-Bibliotheken und API-basierte Clients. Sie verursachten im Untersuchungszeitraum rund 19 Prozent des gesamten beobachteten Datenverkehrs.
Diese Entwicklung verändert das Sicherheitsverständnis vieler Unternehmen grundlegend. Automatisierung ist heute kein Sonderfall mehr, sondern fester Bestandteil des regulären Internetverkehrs. APIs verbinden Anwendungen miteinander, Skripte übernehmen Geschäftsprozesse und Bots führen Aufgaben aus, die früher manuell erledigt wurden.
Die Herausforderung besteht deshalb nicht darin, automatisierten Traffic grundsätzlich zu blockieren. Entscheidend ist vielmehr die Fähigkeit, legitime Automatisierung von missbräuchlicher Nutzung zu unterscheiden. Genau hier geraten traditionelle Sicherheitsansätze zunehmend unter Druck. Viele Sicherheitsmechanismen wurden für eine Welt entwickelt, in der menschliche Nutzer den Großteil des Traffics erzeugten. Diese Annahme verliert zunehmend ihre Gültigkeit.
 KI-Crawler erreichen Suchmaschinen-Niveau
Besonders sichtbar wird dieser Wandel bei KI-basierten Crawlern. Laut der Analyse entfielen 0,54 Prozent des gesamten Traffics auf KI-Crawler. Damit liegen sie erstmals leicht vor klassischen Suchmaschinen-Bots, die auf 0,50 Prozent kamen. Noch vor wenigen Jahren wären solche Werte kaum vorstellbar gewesen.
Die Bedeutung dieser Entwicklung reicht weit über den eigentlichen Traffic-Anteil hinaus. KI-Anbieter greifen auf Webinhalte zu, um Modelle zu trainieren, Informationsbestände zu aktualisieren oder Inhalte in Echtzeit für Nutzeranfragen abzurufen. Dadurch entstehen neue Zugriffsmuster, die sich deutlich von traditionellen Suchmaschinen unterscheiden.
Für Unternehmen stellt sich deshalb eine Reihe strategischer Fragen. Welche Inhalte sollen für KI-Systeme zugänglich sein? Welche Ressourcen dürfen automatisiert genutzt werden? Und wie lassen sich erwünschte von unerwünschten Zugriffen unterscheiden?
Die Diskussion um KI-Crawler ist damit längst nicht mehr nur eine technische oder sicherheitsrelevante Fragestellung. Sie betrifft ebenso Themen wie Datenhoheit, Governance und den Umgang mit digitalen Unternehmenswerten.
 Angreifer setzen weiter auf alte Schwachstellen
Während sich der Traffic verändert, bleibt ein anderer Teil der Bedrohungslandschaft erstaunlich konstant. 45,5 Prozent aller kategorisierten WAF-Blockierungen entfielen auf Injection-Angriffe wie SQL Injection, Cross-Site-Scripting oder Remote-Code-Execution. Besonders häufig waren Versuche, über Local-File-Inclusion-Angriffe sensible Dateien und Verzeichnisstrukturen auszulesen.
Bemerkenswert ist außerdem die anhaltende Aktivität rund um bekannte Schwachstellen. Selbst Log4Shell, dessen Veröffentlichung bereits mehrere Jahre zurückliegt, verursachte im Untersuchungszeitraum noch mehr als 184.000 Blockierungen. Diese Beobachtungen werden durch aktuelle Analysen europäischer Behörden bestätigt. Laut ENISA zählt die Ausnutzung von Schwachstellen mit 21,3 Prozent zu den wichtigsten initialen Angriffsvektoren. Gleichzeitig weist die Behörde darauf hin, dass neue Schwachstellen häufig innerhalb weniger Tage nach ihrer Veröffentlichung ausgenutzt werden. Der BSI-Lagebericht 2025 dokumentiert zudem einen Anstieg von Exploitation-Angriffen um 38 Prozent gegenüber dem vorherigen Berichtszeitraum.
Die wichtigste Erkenntnis daraus ist schlicht, dass Angreifer nicht zwingend neue Schwachstellen finden müssen. Es reicht häufig aus, bekannte Sicherheitslücken automatisiert und im großen Maßstab zu scannen, bis sie auf ungepatchte Systeme treffen. Für viele Unternehmen sind deshalb grundlegende Sicherheitsmaßnahmen weiterhin die wirksamsten. Ein konsequentes Schwachstellenmanagement und zeitnahes Patchen bieten oft mehr Schutz als die Jagd nach der neuesten Angriffstechnik.
 Sekunden entscheiden über Erfolg oder Ausfall
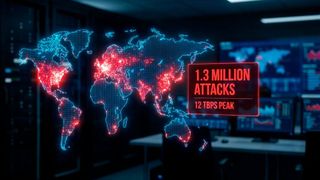
Neben der Automatisierung verändert vor allem die Geschwindigkeit die heutige Bedrohungslage. Im Untersuchungszeitraum wurde ein Layer-7-Angriff mit einer Spitze von 16,5 Millionen Requests pro Sekunde beobachtet. Die Anfragen stammten von rund 392.000 unterschiedlichen IP-Adressen.
Die eigentliche Bedeutung solcher Ereignisse liegt weniger in den absoluten Zahlen als in der Geschwindigkeit, mit der Angriffe heute orchestriert werden können. Moderne Botnetze verteilen Lasten auf Hunderttausende Systeme und erzeugen innerhalb kürzester Zeit eine enorme Wirkung. Für Verteidiger entsteht daraus ein fundamentales Problem. Viele klassische Prozesse basieren auf Analyse, Eskalation und manueller Reaktion. Moderne Angriffe entwickeln sich jedoch oft schneller, als solche Abläufe greifen können.
Sicherheitsteams müssen daher davon ausgehen, dass zwischen Angriffsbeginn und möglicher Beeinträchtigung kritischer Systeme nur noch sehr wenig Zeit liegt. Frühzeitige Erkennung und automatisierte Reaktionen gewinnen dadurch erheblich an Bedeutung.
 Warum Traffic-Mengen allein nichts mehr aussagen
Lange Zeit galt hohes Datenaufkommen als wichtiger Indikator für verdächtige Aktivitäten. Diese Sichtweise greift zunehmend zu kurz. Automatisierte Systeme erzeugen heute einen erheblichen Teil des legitimen Internetverkehrs. Ein hoher Bot-Anteil bedeutet daher nicht automatisch ein Sicherheitsrisiko. Umgekehrt können Angriffe so geschickt verteilt werden, dass einzelne Systeme nur unauffällige Mengen an Requests sehen.
Entscheidend wird daher der Kontext hinter den Anfragen. Wer kommuniziert mit der Anwendung? Wie verhält sich der Client? Entspricht das Verhalten bekannten Mustern oder weicht es davon ab?
Genau deshalb gewinnen verhaltensbasierte Analysen an Bedeutung. Sie betrachten nicht nur einzelne Requests, sondern auch Muster, Frequenzen und Zusammenhänge. Das hilft dabei, missbräuchliche Automatisierung zu erkennen, ohne legitime Nutzer oder Anwendungen unnötig einzuschränken.
 Fünf Maßnahmen, die jetzt wichtig werden
Aus den beobachteten Entwicklungen lassen sich mehrere praktische Empfehlungen ableiten:
 Fazit
Die Analyse von 42,5 Milliarden Requests zeigt vor allem, dass die Sicherheitslandschaft zunehmend von Maschinen geprägt wird. Automatisierte Systeme erzeugen bereits erhebliche Teile des Internetverkehrs. KI-Crawler erreichen nahezu das Niveau klassischer Suchmaschinen-Bots. Gleichzeitig werden Angriffe schneller, verteilter und effizienter.
Für Unternehmen besteht die entscheidende Herausforderung deshalb nicht darin, möglichst viel Traffic zu blockieren. Erfolgreiche Cyberabwehr hängt zunehmend davon ab, legitime Automatisierung von missbräuchlicher Automatisierung unterscheiden zu können. Wer diese Unterscheidung beherrscht, schafft eine der wichtigsten Voraussetzungen für resiliente Sicherheitsstrategien in einer zunehmend automatisierten Internetwelt.
Über den Autor: Dejan Grofelnik Pelzel ist Gründer und CEO von bunny.net, einer globalen Edge-Cloud-Plattform. Er beschäftigt sich seit Jahren mit der Skalierung moderner Internetinfrastruktur sowie mit den Herausforderungen rund um Performance, Sicherheit und Komplexität in einer zunehmend KI-getriebenen digitalen Wirtschaft.

(ID:50977637)
| # | Наименование новости | Тональность | Информативность | Дата публикации |
|---|---|---|---|---|
| 1 | How Machines Are Taking Over Network Traffic | 0 | 7.43 | 15-07-2026 |
| 2 | Искусственный отбор // Каждый шестой взлом ИТ-инфраструктуры в мире совершается с помощью ИИ | 0 | 9.25 | 24-09-2026 |
| 3 | Why embodied AI security extends beyond the robot | 0 | 8.26 | 24-07-2026 |
| 4 | Behörden warnen vor KI-Cyberattacken, haben aber einen KI-Coup gelandet | 0 | 7 | 07-07-2026 |
| 5 | Außer Kontrolle: Wenn KI-Agenten zu Hackern werden | 0 | 17.79 | 11-08-2026 |
| 6 | How big a cybersecurity threat are the latest AI models, really? | 0 | 10.37 | 26-06-2026 |
| 7 | La cybersicurezza frontiera della responsabilità d’impresa | 0 | 7 | 01-07-2026 |
| 8 | ИИ как инструмент защиты | 0 | 7.66 | 16-10-2026 |
| 9 | ИИ как инструмент атаки: чем грозят новые технологии в руках хакеров | 0 | 13.06 | 18-08-2026 |