Просмотр новости
Найдите то, что Вас интересует
 Спутники
 РН
 SpaceX
 Роскосмос
 NASA
СпутникиРНSpaceXРоскосмосNASAУтечку данных 8,8 млн человек один из чиновников заметил случайно лишь через несколько недель
Текст опубликован в личном блоге и его автор не имеет отношения к администрации сайта
Утечку данных 8,8 млн человек один из чиновников заметил случайно лишь через несколько недель
10 сентября злоумышленник получил доступ к учётной записи датской компании Pays ApS. Компании был предоставлен доступ к датскому Центральному реестру физических лиц (CPR) для оказания различных услуг, вроде проверки данных корпоративных клиентов. В чужие руки попали имена, адреса, идентификационные номера 8,8 млн человек, включая умерших.
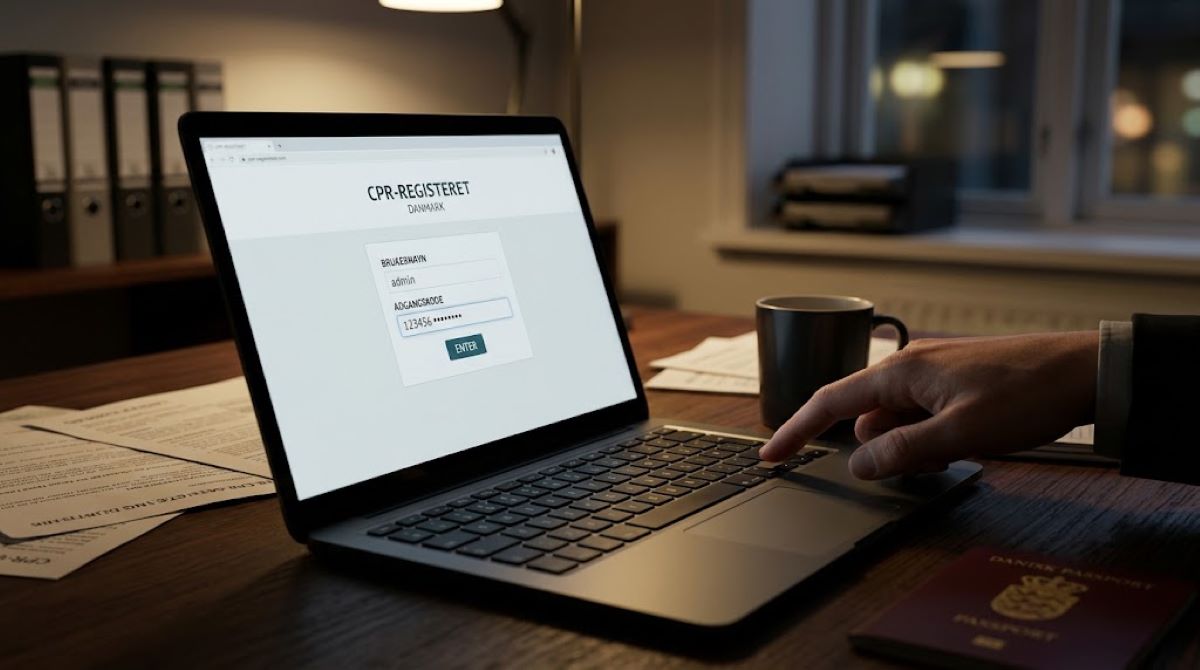 Изображение: Gemini
Взявший на себя ответственность за взлом человек утверждает, что учётная запись была защищена паролем «123456». Датская газета Politiken сообщает, что такой пароль применялся в трёх аккаунтах этой фирмы, один из них был аккаунтом администратора.
По словам злоумышленника, публиковать или продавать полученные данные он не намерен. Получив доступ к учётной записи, за 10 дней он выполнил 14 млн автоматических поисковых запросов в базе данных. О происшествии стало известно 2 октября. Представитель Министерства исследований, образования и цифровизации обратил внимание на подозрительно высокий счёт. Из него следовало, что компания Pays ApS выполнила гораздо больше поисковых запросов, чем предусмотрено нормой.